Twee telefoons met dezelfde Android-versie kunnen toch een ander beveiligingsniveau hebben. Het versienummer zegt namelijk niet wanneer de laatste beveiligingsreparaties zijn geïnstalleerd. Daarvoor moet je naar een tweede gegeven kijken: de Android-beveiligingsupdate.
Het Nationaal Cyber Security Centrum waarschuwde op 8 oktober voor meerdere fouten in Android 14, 15, 16 en 17 en in Samsung Mobile-apparaten. Google publiceerde de technische details op 5 oktober. Een patchniveau van 1 oktober 2026 of later dekt volgens Google alle fouten uit dit algemene Android-bulletin.
De update in 30 seconden
- Het gaat om meerdere kwetsbaarheden, niet om één enkel lek.
- De zwaarste fouten kunnen rechten verhogen of een toestel op afstand laten vastlopen.
- Google en Samsung hebben beveiligingsreparaties gepubliceerd.
- Het NCSC meldt geen bewijs van actief misbruik en geen openbare exploitcode.
- Een fix die beschikbaar is bij de fabrikant staat niet automatisch al op ieder toestel.
Welke datum moet je controleren?
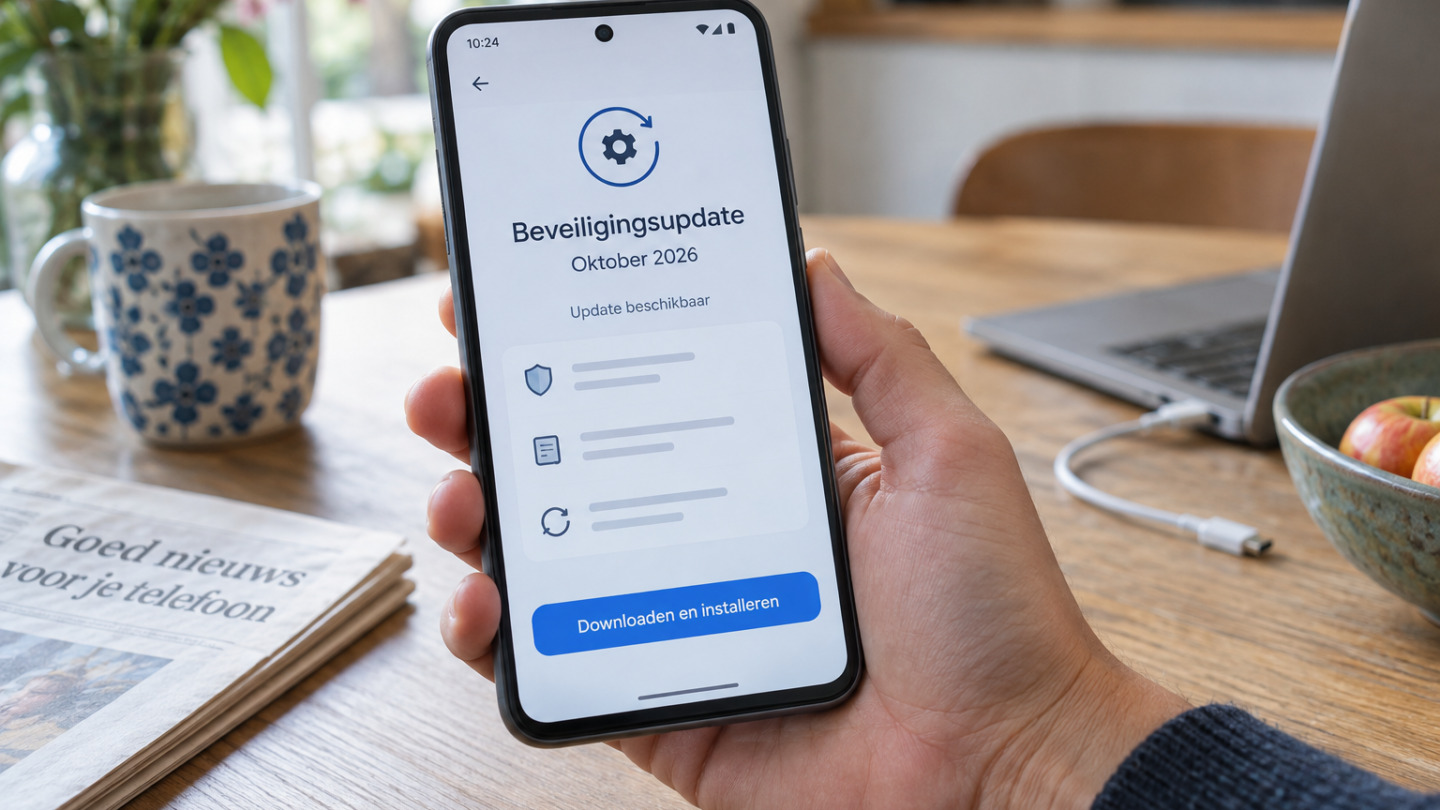
Open op een Android-telefoon Instellingen en ga naar Over de telefoon of Over de tablet, gevolgd door Android-versie. Google zegt dat daar drie verschillende gegevens kunnen staan:
| Veld | Wat het zegt |
|---|---|
| Android-versie | De grote versie van het besturingssysteem, bijvoorbeeld Android 16 of 17 |
| Android-beveiligingsupdate | Tot en met welke maandelijkse Android-patches het toestel is bijgewerkt |
| Google Play-systeemupdate | De datum van afzonderlijke, via Google Play geleverde systeemmodules |
Voor de fouten uit het algemene Android-bulletin van oktober is Android-beveiligingsupdate 1 oktober 2026 of later de beslissende datum. Op sommige toestellen kan ook een Google Play-systeemupdate onderdelen repareren, maar dat is geen volledige vervanging voor de systeemupdate van de fabrikant.
Waarom noemt het NCSC zoveel mogelijke gevolgen?
Google groepeert in het bulletin verschillende soorten fouten. Sommige kunnen leiden tot het verhogen van rechten op een toestel, andere tot informatielekken, geheugenfouten of een denial-of-service waardoor het toestel of een onderdeel stopt met werken. Bij de zwaarste fouten is volgens Google geen handeling van de gebruiker nodig om misbruik mogelijk te maken.
Het NCSC licht één fout uit: CVE-2026-45524, met een CVSS-score van 8,8 in de NCSC-database. In het Android-bulletin staat deze specifieke CVE als een informatielek voor Android 17 en als onderdeel van de WiFi-module. Het brede risico van controle over een toestel komt dus uit de combinatie van fouten in het hele bulletin; het is niet correct om alle gevolgen aan die ene CVE toe te schrijven.
Google beoordeelt ernst bovendien onder de aanname dat beveiligingslagen zijn uitgeschakeld of succesvol worden omzeild. Dat maakt de fouten niet onbelangrijk, maar het is iets anders dan bewijs dat aanvallers ze al op grote schaal gebruiken.
Zo controleer je op een update
Op de meeste Android-toestellen werkt de officiële route als volgt:
- open Instellingen;
- kies Systeem en daarna Software-update;
- controleer de status en volg de stappen op het scherm;
- ga daarna naar Over de telefoon en controleer de datum van de Android-beveiligingsupdate.
Voor Samsung Galaxy-toestellen noemt Samsung Nederland de route Instellingen > Software-update > Downloaden en installeren. Menu’s kunnen per merk en Android-versie iets afwijken.
Gebruik alleen de updatefunctie van het toestel of een officiële handleiding van de fabrikant. Een los installatiebestand van een onbekende website kan juist een extra beveiligingsrisico veroorzaken.
Wat als 1 oktober nog niet wordt getoond?
Android-updates worden niet voor alle merken en modellen tegelijk verspreid. Google meldt expliciet dat het schema afhangt van het apparaat, de fabrikant en soms de mobiele provider. Een melding dat je software ‘actueel’ is, kan daarom betekenen dat er op dat moment geen nieuwere officiële update voor jouw model wordt aangeboden.
Controleer in dat geval opnieuw na een herstart en kijk bij de fabrikant welke beveiligingsondersteuning voor jouw model geldt. Blijft een toestel structureel op een oude patchdatum staan, dan is dat relevante informatie bij de afweging hoe lang je het nog voor gevoelige accounts, werk of betalingen gebruikt.
Wat deze waarschuwing niet betekent
Het NCSC heeft de kans op misbruik als middelgroot en de mogelijke schade als hoog beoordeeld. Tegelijk is er volgens de waarschuwing geen bewijs dat de fouten actief worden misbruikt en is er geen openbare exploitcode bekend.
De verstandige reactie is daarom niet paniek, maar controle: installeer de nieuwste officiële update zodra die voor jouw toestel beschikbaar is en kijk daarna of de beveiligingspatchdatum werkelijk is veranderd. Alleen het Android-versienummer controleren is niet genoeg.
Onderzoekscheck
Zo weten we dit
Bekijk de methode, beperkingen en oorspronkelijke bron achter dit verhaal.
Volledige onderzoekscheck 5 onderdelen
- Onderzoeksopzet
- Security advisory based on vendor vulnerability bulletins, not an independent exploit test.
- Vakblad of publicatie
- Android Security Bulletin October 2026 / NCSC-2026-0405
- Onderzoeksinstelling
- NCSC-NL, Google Android Security Team and Samsung Mobile Security
Belangrijkste beperking
De beschikbaarheid van een update verschilt per fabrikant, model, regio en mobiele provider. De algemene Android-patchdatum dekt niet automatisch alle leveranciersspecifieke fouten.
Wat dit niet bewijst
Er is volgens het NCSC geen bewijs van actief misbruik en geen openbare exploitcode gemeld. De bronnen bewijzen niet dat ieder Android-toestel de update op 8 oktober al ontvangt.
Nederlandse context
Wat betekent dit voor Nederland?
DIRECT
Transparantie
Updates en correcties
Zie je een fout of ontbreekt er context? Bekijk hoe we corrigeren.