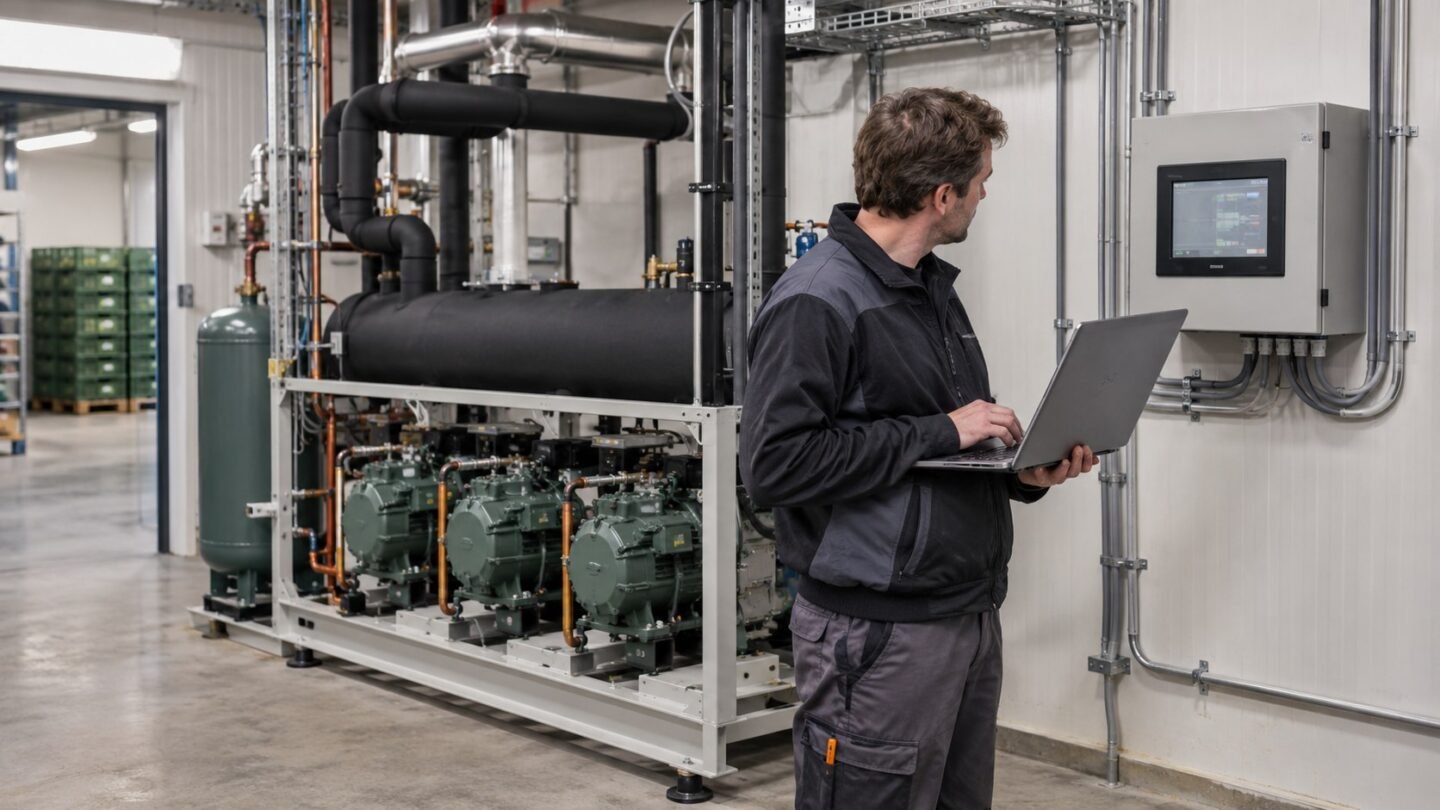
Het Nationaal Cyber Security Centrum onderzoekt meerdere cyberaanvallen op koelinstallaties in Europa, waaronder in Nederland. Vooral winkels, slagerijen, koelhuizen en technische beheerders moeten nu nagaan of hun installatie rechtstreeks via internet bereikbaar is, welke software erop draait en of instellingen onverwacht zijn gewijzigd.
Bij de aanvallen konden instellingen op afstand worden aangepast. Daardoor kunnen onder meer de temperatuur en ontdooicycli veranderen. Het NCSC waarschuwt dat producten hierdoor te warm kunnen worden en bederven, met risico’s voor voedselveiligheid, financiële schade en bedrijfsstilstand.
NOS meldde op 2 november op basis van een woordvoerder van leverancier Danfoss dat systemen bij ten minste zeventien Nederlandse bedrijven waren aangevallen. Het zou onder meer gaan om kleine buurtwinkels, slagerijen en een opslaglocatie voor diepvriesproducten. Het NCSC bevestigt in zijn eigen waarschuwing aanvallen in Nederland, maar publiceert geen aantal bedrijven of namen.
Wie moet nu controleren?
De waarschuwing is bedoeld voor organisaties die commerciële koel- en vriesinstallaties gebruiken of beheren. Denk aan:
- supermarkten en buurtwinkels;
- slagerijen, bakkerijen en horecabedrijven;
- koelhuizen en opslaglocaties voor diepvriesproducten;
- voedselproducenten en distributeurs;
- installateurs, onderhoudsbedrijven en IT-beheerders met toegang op afstand.
Consumenten hoeven vanwege deze melding geen instelling op hun koelkast thuis te veranderen. Het NCSC-advies richt zich op professionele installaties die digitaal worden beheerd. Er is ook geen officiële melding dat alle Nederlandse winkels of grote supermarktketens zijn getroffen.
Doe deze vijf controles
Het Nederlandse NCSC adviseert organisaties eerst contact op te nemen met hun leverancier om vast te stellen of de installatie kwetsbaar is. Als dat zo is, moet de installatie direct worden bijgewerkt of moeten passende beschermingsmaatregelen worden genomen.
- Breng de installatie in kaart. Noteer fabrikant, model, softwareversie, internetverbinding en wie toegang op afstand heeft. Controleer ook oudere controllers die al jaren in gebruik zijn.
- Voorkom directe internettoegang. Een beheerscherm hoort niet zonder extra bescherming vanaf het openbare internet bereikbaar te zijn. Is externe toegang noodzakelijk, beperk deze dan tot vertrouwde adressen of gebruik een beveiligd netwerk volgens het advies van leverancier en beheerder.
- Wijzig standaardwachtwoorden. Gebruik unieke, sterke wachtwoorden en controleer welke accounts nog bestaan. Een standaardwachtwoord maakt misbruik eenvoudiger.
- Werk software bij. Installeer de versie die de fabrikant voor het exacte model voorschrijft. Ga niet uit van één universeel versienummer voor alle installaties.
- Controleer instellingen en alarmen. Kijk naar temperatuurgrenzen, ontdooischema’s, gebruikersaccounts, wijzigingen en storingsmeldingen. Vergelijk waar mogelijk met onafhankelijke temperatuurmetingen.
De Franse overheidsdienst CERT-FR noemt Danfoss AK-SM en AK-SC en Copeland/Dixell XWEB als getroffen productfamilies. De dienst adviseert internetblootstelling te verwijderen, de volledige configuratie te controleren en toegang alleen via een beveiligde VPN of beschermd netwerk te herstellen.
Dat betekent niet dat elk apparaat uit deze productfamilies is aangevallen. Model, softwareversie en netwerkconfiguratie bepalen mede welke maatregelen nodig zijn.
Bij een mogelijk incident: herstel niet te snel
Zie je een onverwachte temperatuurwijziging, aangepast ontdooischema, onbekend account of verdachte login? Leg dan eerst vast wat je aantreft. Noteer tijdstippen, maak veilige kopieën van relevante logs en instellingen en betrek de leverancier, koeltechnisch beheerder en IT- of beveiligingsspecialist.
Het apparaat alleen terugzetten naar de fabrieksinstellingen kan onvoldoende zijn wanneer het daarna opnieuw rechtstreeks met internet wordt verbonden. CERT-FR waarschuwt bovendien dat apparatuur zonder beschikbare beveiligingsupdates zeer waarschijnlijk opnieuw kan worden aangevallen wanneer die bereikbaar blijft.
Het NCSC vraagt organisaties met misbruik contact op te nemen via de vrijwillige meldroute of MijnNCSC. Organisaties die onder de Cyberbeveiligingswet vallen, kunnen bij een significant incident daarnaast een wettelijke meldplicht hebben bij het CSIRT van hun sector en de relevante toezichthouder.
Gebruik de Feitvast-wegwijzer voor cyberwaarschuwingen in Nederland om te bepalen welke informatie je bewaart en waar je een incident meldt.
Welke Danfoss-update hoort hierbij?
Danfoss heeft voor de AK-SM 8xxA-serie eerder beveiligingsadvies DSA-2025-08-01 gepubliceerd. Dat advies noemt software 4.3.1 als herstel voor twee fouten in oudere versies. Danfoss publiceerde in oktober 2026 ook versie 5.3.x voor de AK-SM 800A-serie met aanvullende beveiligingsverbeteringen.
Die informatie bewijst niet dat precies deze kwetsbaarheden bij elk huidig incident zijn gebruikt. Controleer daarom altijd het exacte model en volg de actuele instructie van de fabrikant of onderhoudspartner. De oudere AK-SM 800- en AK-SC 355-producten zijn volgens Danfoss uitgefaseerd en hebben het einde van hun levensduur bereikt; voor zulke apparatuur kan vervanging nodig zijn in plaats van alleen een software-update.
Wat is nog onbekend?
Het openbare NCSC-bericht noemt geen volledige technische aanvalsmethode, namen van getroffen Nederlandse bedrijven of schadebedrag. Ook is niet publiek bevestigd hoeveel voedsel verloren is gegaan en of producten uit Nederlandse winkels bij consumenten terechtkwamen.
De conclusie is daarom gericht: Nederlandse beheerders van professionele koelinstallaties moeten hun eigen blootstelling en configuratie nu controleren. Voor het algemene publiek is er op basis van de officiële waarschuwing geen afzonderlijke handeling nodig.
Dit incident sluit aan op een breder Nederlands risico: veel fysieke installaties delen digitale beheersystemen en internetverbindingen. Feitvast beschreef eerder hoe een gedeelde digitale schakel achter verbonden energieapparaten een lokaal technisch probleem kan vergroten.
Onderzoekscheck
Zo weten we dit
Bekijk de methode, beperkingen en oorspronkelijke bron achter dit verhaal.
Volledige onderzoekscheck 7 onderdelen
- Onderzoeksopzet
- Officiële Nederlandse en Franse cyberwaarschuwingen, een leveranciersadvies en een journalistiek incidentbericht; geen afgerond forensisch onderzoek.
- Steekproef of materiaal
- Meerdere aanvallen op internetverbonden koelinstallaties in Europa, waaronder Nederland. Het getal van ten minste zeventien Nederlandse bedrijven komt van een Danfoss-woordvoerder via NOS en is niet afzonderlijk door het NCSC gespecificeerd.
- Onderzoeksinstelling
- NCSC-NL; CERT-FR/ANSSI; Danfoss
- Financiering
- Niet van toepassing op een actuele cyberwaarschuwing.
- Belangenverklaring
- Danfoss beschrijft beveiliging en updates voor eigen apparatuur. Het NCSC doet geen uitspraken over afzonderlijke getroffen organisaties.
Belangrijkste beperking
Het openbare NCSC-bericht noemt geen getroffen bedrijven, modellen, aanvalsaantallen of volledige technische toegangsmethode. Het aantal van zeventien bedrijven en de configuratie van die installaties zijn via een Danfoss-woordvoerder aan NOS gemeld.
Wat dit niet bewijst
Niet bewezen is dat alle internetverbonden koelinstallaties kwetsbaar zijn, dat grote Nederlandse supermarktketens zijn getroffen, dat consumenten onveilig voedsel hebben gekocht of dat de eerder gepubliceerde Danfoss-kwetsbaarheden de toegangsmethode bij elk Nederlands incident waren.
Nederlandse context
Wat betekent dit voor Nederland?
Direct relevant voor Nederlandse winkels, slagerijen, koelhuizen, voedselbedrijven, installateurs en beheerders van professionele digitaal beheerde koelinstallaties. Consumenten hoeven hun koelkast thuis niet aan te passen.
Transparantie
Updates en correcties
Bij dit artikel zijn geen inhoudelijke correcties of wetenschappelijke updates geregistreerd.
Zie je een fout of ontbreekt er context? Bekijk hoe we corrigeren.