Een moderne auto is niet alleen een vervoermiddel. Het is ook een rijdende computer die telefoonnummers, berichten, reisroutes en apparaatcodes kan bewaren. De AIVD waarschuwt vooral mensen met gevoelige functies voor spionagerisico’s. Nieuw onderzoek uit Groningen laat tegelijk zien waarom een ogenschijnlijk gewone Bluetooth-koppeling meer prijs kan geven dan veel bestuurders denken.
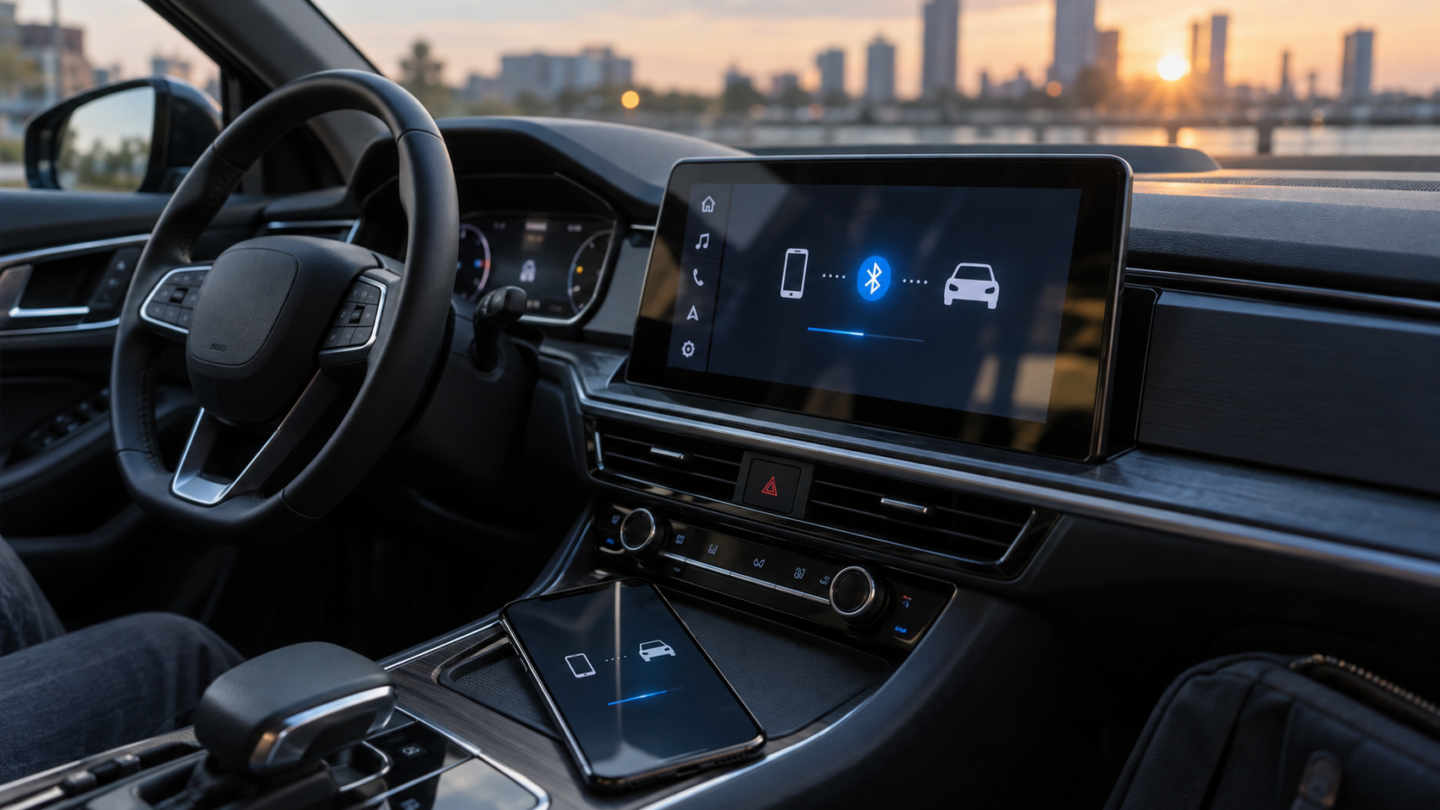
Wie zijn telefoon aan een auto koppelt, doet dat meestal voor muziek, navigatie of handsfree bellen. Daarbij kan het informatiesysteem toestemming vragen voor contacten, oproepgeschiedenis, berichten en andere gegevens. Dat is handig, maar het betekent ook dat een huurauto, deelauto of verkochte auto persoonlijke informatie kan achterhouden wanneer de koppeling niet zorgvuldig wordt verwijderd.
Waarom de AIVD voor slimme auto’s waarschuwt
De Algemene Inlichtingen- en Veiligheidsdienst noemt moderne voertuigen een mogelijk doelwit voor spionage. Auto’s bevatten microfoons, camera’s, plaatsbepaling, internetverbindingen en informatiesystemen. Fabrikanten, dealers, leasemaatschappijen, appmakers en aanbieders van clouddiensten kunnen toegang hebben tot delen van de gegevensstroom. Volgens de AIVD kunnen ook kwaadwillenden en statelijke actoren belangstelling hebben voor die informatie.
Het officiële advies is vooral bedoeld voor bestuurders met gevoelige informatie, zoals hoogwaardigheidsbekleders en mensen met sleutelposities bij overheid of bedrijfsleven. Voor gewone automobilisten is het risico doorgaans kleiner. Toch zijn de basismaatregelen ook voor hen nuttig, vooral bij een huurauto, deelauto, werkauto of leenauto.
Wat het Groningse onderzoek toevoegt
Onderzoeker Fadi Mohsen van de Rijksuniversiteit Groningen bestudeert aanvallen via Bluetooth op telefoons, computers en websites. De universiteit meldt dat zijn onderzoek laat zien dat via Bluetooth op grote schaal persoonsgegevens kunnen worden verzameld en daarna met kunstmatige intelligentie tot gebruikersprofielen kunnen worden verwerkt.
Dat is geen bewijs dat iedere auto gesprekken afluistert of dat elke Bluetooth-verbinding onveilig is. Het toont wel aan dat draadloze verbindingen bruikbare aanknopingspunten kunnen opleveren wanneer apparaten te veel informatie delen, oude koppelingen bewaren of onvoldoende zijn bijgewerkt.
Welke gegevens kan je auto bewaren?
- namen en telefoonnummers uit je adresboek;
- recente oproepen en soms berichten;
- thuis-, werk- en andere navigatieadressen;
- locaties en gereden routes;
- unieke codes van gekoppelde telefoons;
- voorkeuren, accounts en gegevens uit voertuigapps.
Niet iedere auto slaat al deze gegevens op. Wat bewaard blijft, hangt af van het model, het informatiesysteem, de telefoon en de toestemming die de bestuurder heeft gegeven. De belangrijkste vraag is daarom niet alleen of Bluetooth aanstaat, maar ook welke toegang de auto krijgt en hoe lang de gegevens blijven staan.
Doe deze vijf controles voordat je instapt
- Geef alleen noodzakelijke toestemming. Voor muziek afspelen hoeft de auto niet altijd je volledige adresboek of berichten te lezen.
- Zet automatisch verbinden uit als dat niet nodig is. Zo maakt je telefoon niet telkens vanzelf contact met een bekende auto.
- Verwijder de koppeling aan beide kanten. Wis de telefoon uit het autosysteem en verwijder de auto ook uit de lijst met gekoppelde apparaten op je telefoon.
- Maak een huur- of deelauto leeg. Controleer contacten, navigatiegeschiedenis en aangemelde accounts voordat je de auto terugbrengt.
- Wis het systeem vóór verkoop. Gebruik de fabrieksreset van het informatiesysteem en controleer daarna of namen, routes en accounts echt verdwenen zijn.
Wie beroepsmatig met vertrouwelijke informatie werkt, krijgt van de AIVD een strenger advies: voer geen gevoelige gesprekken in of vlak bij de auto, verbind niet automatisch via Bluetooth of wifi en wees terughoudend met draadloos laden en onbekende USB-aansluitingen. Een gegevensblokkeerder kan bij opladen via USB voorkomen dat er ongemerkt data worden uitgewisseld.
Een koppeling verwijderen is niet altijd genoeg
Bij sommige auto’s verdwijnt een telefoon uit het overzicht, terwijl ingevoerde bestemmingen of accounts apart bewaard blijven. Kijk daarom ook in de navigatiegeschiedenis, het telefoonboek, de berichtenlijst en de voertuigapp. Bij een zakelijke leaseauto kan de beheerder bovendien eigen regels hebben voor het wissen van gegevens.
Na een fabrieksreset is het verstandig het systeem opnieuw te openen en te controleren of persoonlijke gegevens werkelijk weg zijn. Verander zo nodig het wachtwoord van een account dat in de auto aangemeld bleef.
Wat betekent dit voor jou?
Voor de meeste Nederlanders is dit geen reden om Bluetooth volledig te vermijden. De praktische les is eenvoudiger: behandel het scherm in je auto alsof het een gedeelde computer is. Geef zo min mogelijk toegang, laat geen persoonlijke gegevens achter en controleer de koppeling wanneer iemand anders de auto gaat gebruiken.
Organisaties die voertuigen delen, doen er goed aan een vaste wisprocedure op te nemen bij teruggave, onderhoud en verkoop. Dat voorkomt dat de volgende bestuurder toegang krijgt tot contacten, routes of accounts van een vorige gebruiker.
Lees ook onze uitleg over een ander actueel digitaal risico: dit Cisco-lek wordt al misbruikt en vraagt actie van organisaties.
Bronnen
Onderzoekscheck
Zo weten we dit
Bekijk de methode, beperkingen en oorspronkelijke bron achter dit verhaal.
Volledige onderzoekscheck 4 onderdelen
- Onderzoeksopzet
- Officiële dreigingsuitleg en universitaire toelichting bij Bluetooth-onderzoek
- Onderzoeksinstelling
- AIVD en Rijksuniversiteit Groningen
Belangrijkste beperking
De openbare universiteitspagina vat het onderzoek samen, maar geeft geen cijfer voor hoe vaak Nederlandse auto’s of bestuurders daadwerkelijk worden aangevallen.
Wat dit niet bewijst
Dit bewijst niet dat iedere moderne auto gesprekken afluistert of dat elke Bluetooth-verbinding is gehackt.
Nederlandse context
Wat betekent dit voor Nederland?
Nederlandse bestuurders krijgen praktische maatregelen voor privéauto’s, huurauto’s, deelauto’s en zakelijke voertuigen; het strengste AIVD-advies is vooral bedoeld voor mensen met gevoelige functies.
Transparantie
Updates en correcties
Bij dit artikel zijn geen inhoudelijke correcties of wetenschappelijke updates geregistreerd.
Zie je een fout of ontbreekt er context? Bekijk hoe we corrigeren.