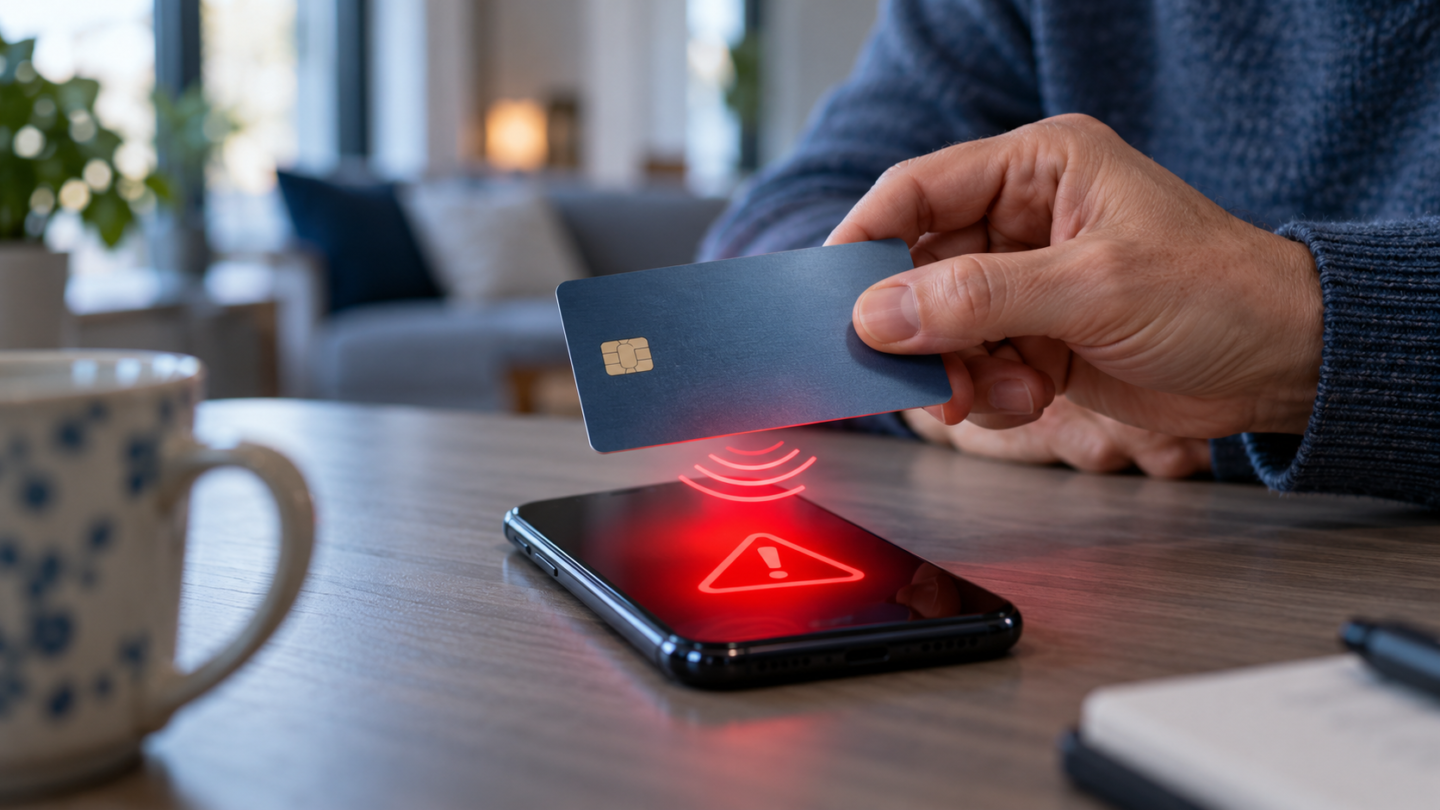
Een onbekende beller zegt dat er iets mis is met je bankrekening. Daarna moet je een app installeren en je bankpas tegen je telefoon houden om de pas zogenaamd te blokkeren. Doe dat nooit. De politie koppelt deze nieuwe vorm van bankhelpdeskfraude aan ongeveer 170 slachtoffers en circa 380.000 euro schade in slechts drie weken.
Dit moet je onthouden
- Een bank vraagt je nooit telefonisch om een app te installeren.
- Een bank vraagt je nooit om je bankpas tegen je telefoon te houden.
- Een bank vraagt nooit om je pincode, wachtwoord of inlogcode.
- Hang op en bel zelf het officiële nummer van je bank.
- Heb je al meegedaan? Neem direct contact op met je bank, laat transacties controleren en doe aangifte.
Zo werkt deze nieuwe bankfraude
Volgens de politie begint de fraude met een automatisch telefoongesprek. Slachtoffers horen een met kunstmatige intelligentie gemaakt geluidsfragment over verdachte activiteit op hun rekening. Wie aangeeft de betaling niet te herkennen, krijgt na een wachtmuziekje een persoon aan de lijn die zich voordoet als bankmedewerker.
Die nepmedewerker volgt een vast draaiboek en voert de druk op. De bankpas zou onmiddellijk moeten worden geblokkeerd. Daarvoor moet het slachtoffer een app installeren en de pas tegen de telefoon houden.
De politie zegt dat de daders via die app gegevens van de NFC-chip van de bankpas konden doorgeven. Op hetzelfde moment stond een handlanger met dezelfde techniek klaar bij een geld- of betaalautomaat. Terwijl het slachtoffer nog aan de telefoon was, konden daar duizenden euro’s worden opgenomen.
Waarom je bankpas tegen een telefoon houden gevaarlijk kan zijn
NFC is de techniek waarmee je contactloos betaalt. Het is normaal dat een bankpas op korte afstand met een betaalautomaat communiceert. Het gevaar ontstaat hier niet doordat contactloos betalen op zichzelf onveilig is, maar doordat het slachtoffer op verzoek van een onbekende een app installeert en de pas tegen de telefoon houdt.
De telefoon wordt dan onderdeel van de fraude. De politie omschrijft dit als het kopiëren van de NFC-chip. Niet bekendgemaakt is welke app werd gebruikt, welke banken precies zijn getroffen of welke technische beveiliging per kaart kon worden omzeild. Daarom is het onjuist om te zeggen dat iedere bankpas zomaar op afstand kan worden gekopieerd.
Wat is anders dan bij gewone bankhelpdeskfraude?
| Gewone bankhelpdeskfraude | Deze nieuwe werkwijze |
|---|---|
| De oplichter vraagt geld naar een zogenaamde veilige rekening over te maken. | Het slachtoffer moet een app installeren en de bankpas tegen de telefoon houden. |
| Soms komt iemand de bankpas thuis ophalen. | Er hoeft niemand aan de deur te verschijnen. |
| De fraudeur vraagt vaak om inlog- of pincodes. | De techniek gebruikt volgens de politie de NFC-chip van de pas en een handlanger bij een automaat. |
| Het slachtoffer voert meestal zelf een betaling uit. | Het geld kan worden opgenomen terwijl het slachtoffer nog met de nepmedewerker belt. |
Heb je je bankpas al tegen je telefoon gehouden? Doe dit nu
- Verbreek onmiddellijk de verbinding. Bel niet terug via het nummer dat in je scherm staat.
- Bel je bank via het officiële nummer. Gebruik het nummer in de bankapp, op de officiële website of op de achterkant van je bankpas.
- Laat je pas en rekening controleren. Vraag of de bank de pas moet blokkeren en of verdachte transacties nog kunnen worden gestopt.
- Verwijder de geïnstalleerde app niet meteen voordat je advies hebt gevraagd. De naam, berichten en andere gegevens kunnen belangrijk bewijs zijn. Gebruik de app niet opnieuw en geef haar geen extra toestemming.
- Bewaar bewijs. Maak schermafbeeldingen van het telefoonnummer, berichten, installatielinks en afschrijvingen.
- Doe aangifte bij de politie. Meld ook een mislukte poging, omdat die informatie kan helpen bij het onderzoek.
- Controleer de komende dagen je rekening. Let vooral op geldopnames en betalingen die je niet herkent.
De slachtoffers waren niet alleen ouderen
De slachtoffers kwamen volgens de politie uit heel Nederland en waren van alle leeftijden. Onder hen waren ook tientallen twintigers en dertigers. De aanpak speelt niet alleen in op beperkte digitale kennis. De combinatie van een bekende banknaam, een professioneel klinkende stem, tijdsdruk en een geloofwaardig wachtmuziekje kan vrijwel iedereen op het verkeerde been zetten.
Een belangrijke waarschuwing is daarom: schaamte helpt de fraudeur. Wie twijfelt of al een stap heeft uitgevoerd, moet zo snel mogelijk de bank bellen. Snel handelen kan het verschil maken bij het blokkeren van een pas of transactie.
Twee verdachten vast, maar de truc kan terugkomen
Het Rotterdamse Team Cybercrime hield op 6 oktober 2026 twee mannen aan: een 23-jarige uit Vaassen en een 25-jarige uit Ede. Zij worden verdacht van technische en coördinerende rollen binnen het samenwerkingsverband. De rechtbank besloot op 20 oktober dat zij voorlopig negentig dagen langer vast blijven. Het gaat om verdachten; een rechter heeft nog geen definitief oordeel over hun schuld gegeven.
De politie heeft de gebruikte servers offline laten halen en onderzoekt de gegevens, telefoons en laptops. Dat verkleint het directe gevaar van deze infrastructuur, maar betekent niet dat de werkwijze voorgoed verdwenen is. Andere criminelen kunnen hetzelfde idee proberen na te bootsen.
Dit is bevestigd en dit weten we nog niet
Bevestigd door de politie: ongeveer 170 slachtoffers, circa 380.000 euro schade in drie weken, opgenomen stemmen die met kunstmatige intelligentie waren gemaakt, installatie van een app, gebruik van de NFC-chip en twee aanhoudingen.
Nog niet bevestigd: de naam van de gebruikte app, een volledige lijst van getroffen banken, het definitieve aantal slachtoffers en of alle schade kan worden terugbetaald. Ook is niet gemeld dat iedere Nederlandse bankpas kwetsbaar is. Het onderzoek naar de in beslag genomen gegevens loopt nog.
Zo herken je de volgende poging
De precieze tekst kan veranderen, maar twee elementen blijven terugkomen: vertrouwen en druk. De beller gebruikt een bekende organisatie of persoonlijke gegevens om geloofwaardig te lijken. Daarna zou je onmiddellijk moeten handelen om schade te voorkomen.
Neem zelf de controle terug. Hang op, open geen toegestuurde koppeling en bel de bank via een nummer dat je onafhankelijk hebt opgezocht. Meer actuele waarschuwingen vind je in ons overzicht van cyberwaarschuwingen in Nederland. Lees ook wat je moet doen wanneer je al op een verdachte koppeling hebt geklikt en hoe een onschuldig WhatsApp-verzoek tot accountovername kan leiden.
Bron en bewijsgrens
De aantallen, werkwijze, aanhoudingen en veiligheidsadviezen komen uit het officiële bericht van de Nederlandse politie, gepubliceerd op 21 oktober 2026. Feitvast noemt de aangehouden mannen verdachten en neemt geen onbevestigde technische details over. Nieuwe informatie uit het lopende onderzoek kan de aantallen of beschrijving later veranderen.
Onderzoekscheck
Zo weten we dit
Bekijk de methode, beperkingen en oorspronkelijke bron achter dit verhaal.
Volledige onderzoekscheck 2 onderdelen
Belangrijkste beperking
Het politieonderzoek loopt nog. De gebruikte app, getroffen banken en het definitieve aantal slachtoffers zijn niet bekendgemaakt.
Wat dit niet bewijst
Dit bericht bewijst niet dat iedere bankpas of bankapp kwetsbaar is en stelt niet vast dat de aangehouden verdachten schuldig zijn.
Nederlandse context
Wat betekent dit voor Nederland?
De slachtoffers kwamen uit heel Nederland en waren van alle leeftijden. Nederlandse bankklanten moeten weten dat een bank nooit vraagt een app te installeren of een bankpas tegen een telefoon te houden.
Transparantie
Updates en correcties
Bij dit artikel zijn geen inhoudelijke correcties of wetenschappelijke updates geregistreerd.
Zie je een fout of ontbreekt er context? Bekijk hoe we corrigeren.